

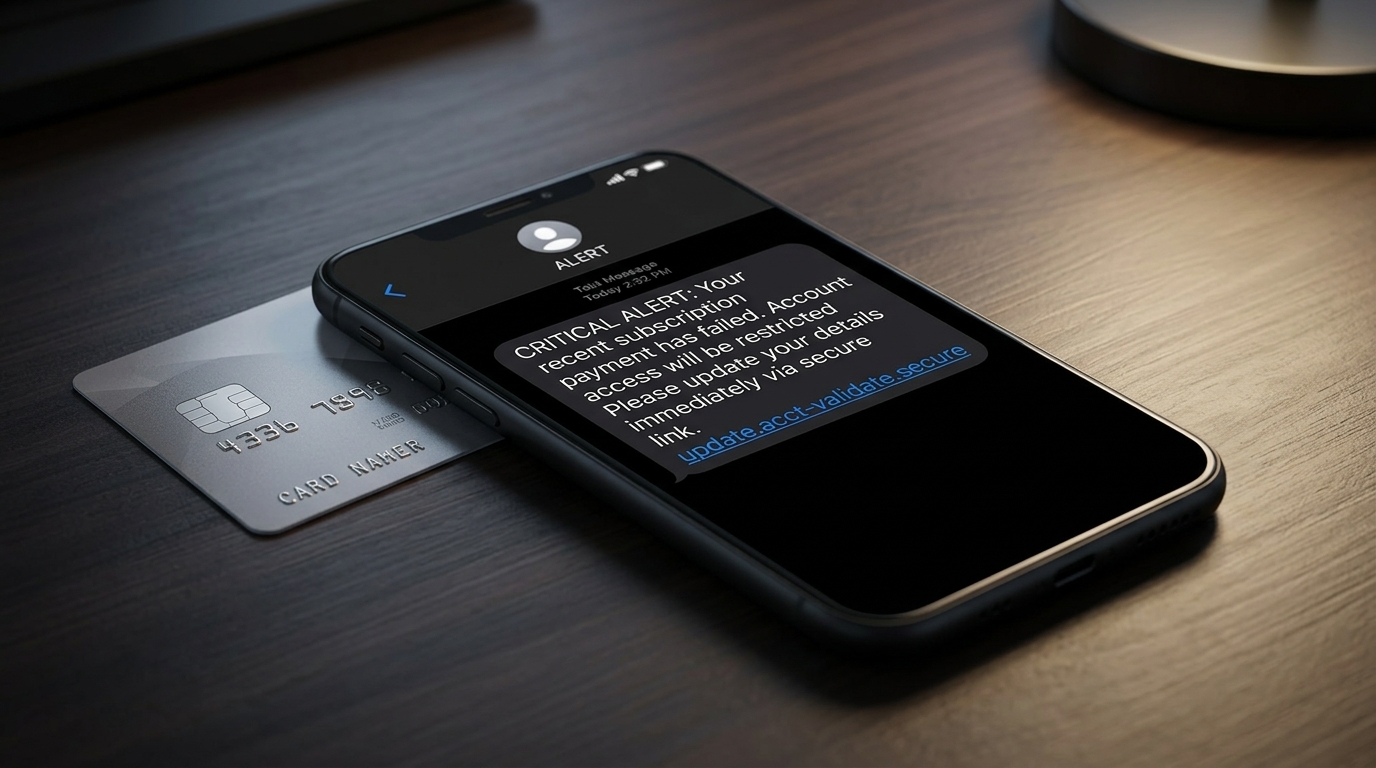
O nouă tentativă de phishing de mare amploare vizând utilizatorii din România a fost identificată de experții în securitate cibernetică. Directoratul Național de Securitate Cibernetică (DNSC) a emis o alertă oficială privind o fraudă online Netflix DNSC prin care infractorii cibernetici încearcă să obțină acces la datele bancare ale populației. Atacatorii trimit mesaje text sau e-mailuri nesolicitate prin care informează destinatarii că plata ultimei facturi pentru serviciul de streaming nu a putut fi procesată cu succes.
Metoda folosește un pretext de urgență pentru a determina utilizatorii să acționeze rapid și fără să verifice autenticitatea mesajului. În conținutul textului primit, victimele sunt avertizate că abonamentul va fi suspendat în termen scurt dacă nu își actualizează imediat datele de plată prin intermediul unui link atașat.
Cum funcționează schema infracțională prin clone digitale
Infractorii cibernetici au creat pagini web contrafăcute care imită la nivel grafic platforma oficială Netflix. În momentul în care un utilizator accesează linkul din mesajul nesolicitat, este redirecționat către un site fals conceput exclusiv pentru colectarea datelor confidențiale.
Formularele de pe aceste platforme clonate solicită introducerea numărului de card, a datei de expirare și a codului de securitate CVV/CVC. Odată ce aceste informații sunt furnizate de victimă, ele ajung direct în posesia atacatorilor, care le folosesc ulterior pentru realizarea de tranzacții neautorizate sau extrageri de fonduri din conturile bancare asociate.
Recomandările DNSC pentru protejarea fondurilor bancare
Reprezentanții DNSC subliniază importanța vigilentei digitale și le recomandă tuturor cetățenilor să nu acceseze niciodată linkuri primite prin canale nesolicitate. Accesarea serviciilor online precum Netflix trebuie să se facă exclusiv prin introducerea adresei oficiale direct în bara de navigare a browserului sau prin aplicația dedicată.
Mesajele care creează panică artificială, invocând suspendarea iminentă a unui cont sau blocarea accesului la un serviciu, reprezintă principalul indicator al unei tentative de fraudă. Utilizatorii sunt sfătuiți să analizeze cu atenție adresa expeditorului și exprimarea folosită înainte de a efectua orice acțiune.
Pașii de urgență dacă ai introdus datele cardului bancar
Persoanele care au accesat linkul suspect și au furnizat datele cardului trebuie să acționeze fără întârziere pentru a minimiza pagubele financiare. Primul pas obligatoriu este contactarea imediată a băncii emitente pentru a solicita blocarea cardului compromise și anularea eventualelor tranzacții neautorizate aflate în procesare.
Totodată, cazurile de fraudă pot fi raportate direct către Directoratul Național de Securitate Cibernetică. DNSC pune la dispoziție formularul online dedicat la adresa https://pnrisc.dnsc.ro/ precum și numărul de telefon de urgență 1911, disponibil pentru asistență cibernetică.
Instrumente gratuite oferite de autorități pentru protecție
Pentru a sprijini cetățenii în identificarea amenințărilor din mediul virtual, DNSC menține platforma https://blacklist.dnsc.ro/, unde este actualizată constant lista domeniilor și site-urilor frauduloase identificate pe teritoriul țării.
Utilizatorii pot instala și extensia de browser asociată acestei platforme, care detectează și blochează automat încercările de accesare a adreselor web periculoase. Menținerea aplicațiilor actualizate și verificarea periodică a extraselor de cont reprezintă măsuri esențiale de siguranță în mediul digital.
Sursă informații: Gazetadambovitei.ro. Autor sursă: Cristina Dinu.
* Acest articol a fost redactat cu asistență AI pe baza informațiilor disponibile public și a trecut prin verificare editorială umană.
